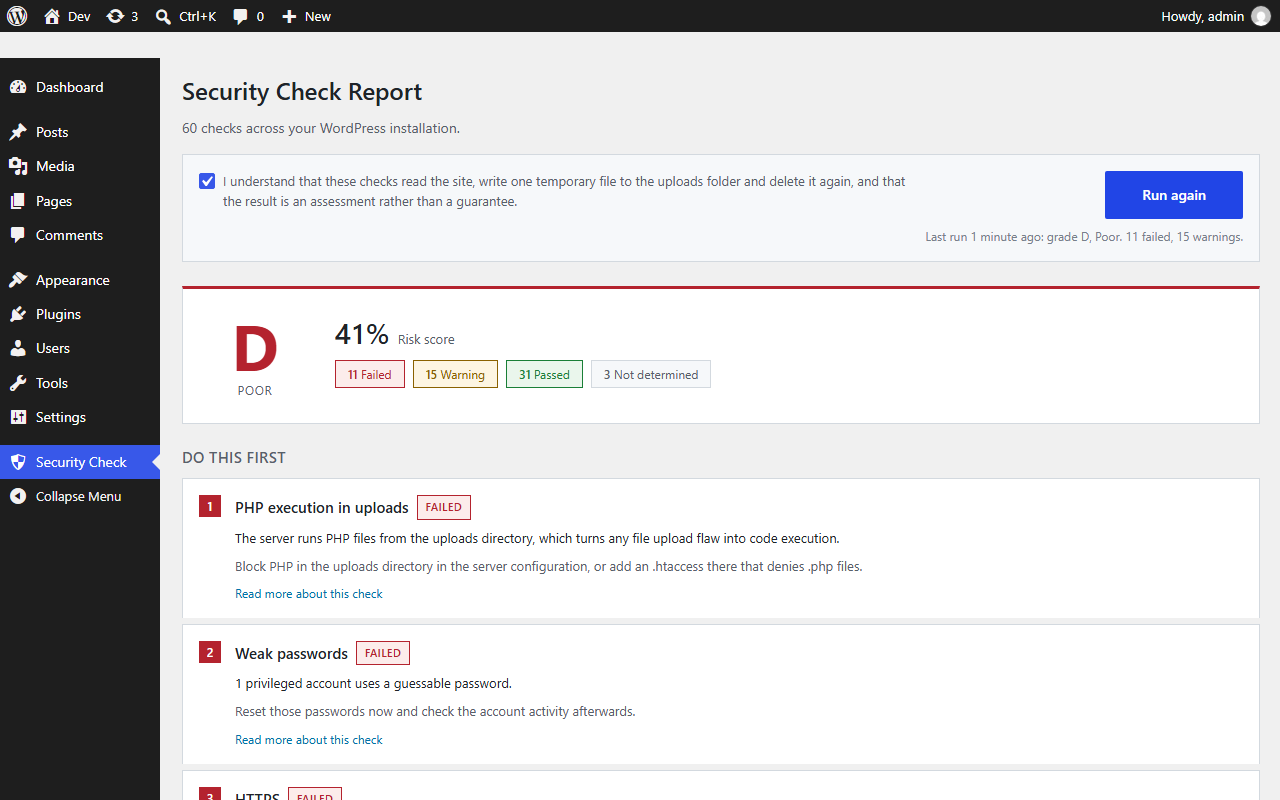
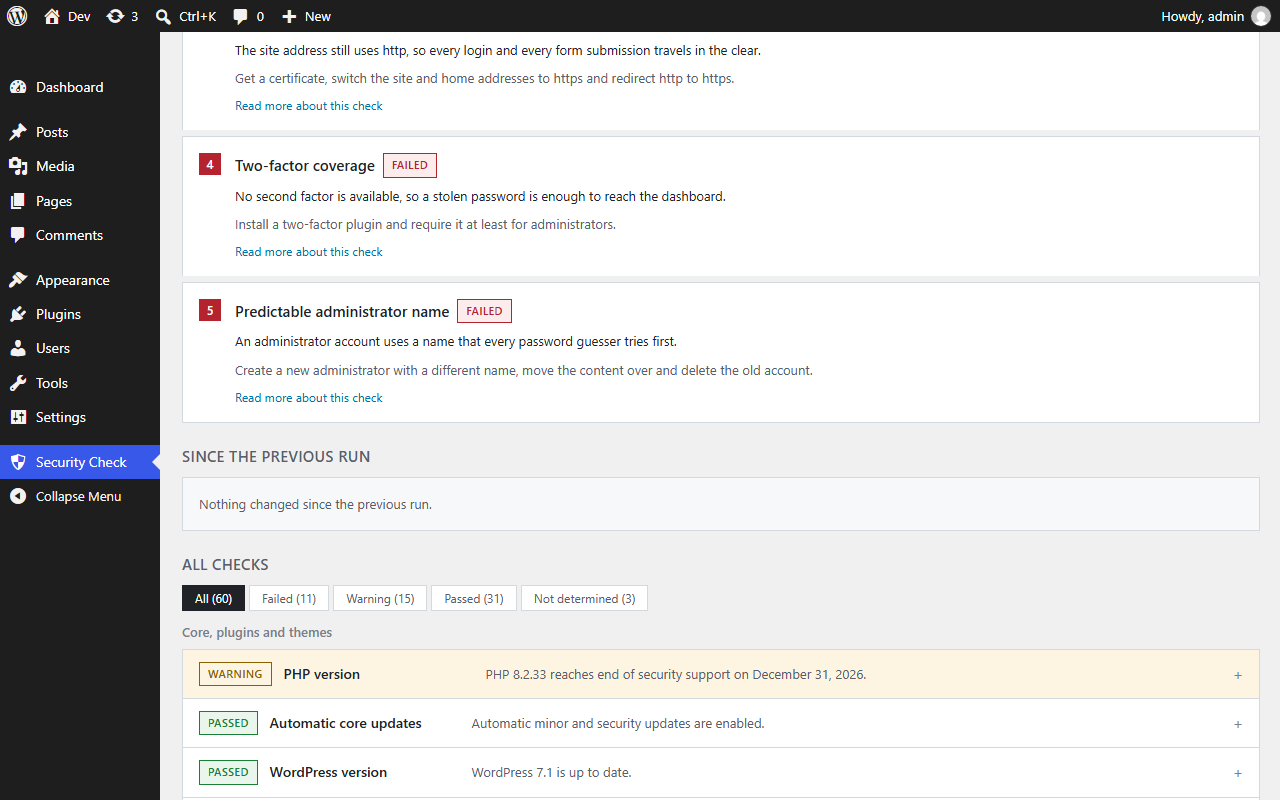
62 Prüfungen in sechs Bereichen. Jede Prüfung bringt eine eigene, durchsuchbare Erklärung mit: was geprüft wird, warum das wichtig ist und was zu tun ist.
Core, Plugins und Themes
WordPress-Version, PHP-Version gegen die veröffentlichten End-of-Life-Termine, PHP2Shell-Fix, automatische Core-Updates, Integrität der Core-Dateien gegen die offiziellen Prüfsummen, fremde Dateien in den Core-Verzeichnissen, ausstehende Updates, ungenutzte Plugins und Themes, verwaiste oder aus dem Verzeichnis entfernte Plugins, Plugins mit neuem Autor, Must-Use-Plugins und Drop-ins, weitere WordPress-Installationen daneben.
Konfiguration
Debug-Modus, öffentlich lesbares Debug-Log, Theme- und Plugin-Editor, Code-Installation aus dem Dashboard, Authentifizierungsschlüssel und Salts, Tabellenpräfix, Rechte des Datenbank-Users, ob der Scheduler tatsächlich läuft, Größe der Autoload-Optionen, injizierte Inhalte in der Options-Tabelle, Backups, Login-Schutz, Passwort-Richtlinie.
Dateien und Rechte
Rechte von wp-config.php, Uploads-Ordner und Core-Verzeichnissen, weltweit beschreibbare Pfade, ausführbare Dateien zwischen den Medien, ob der Server PHP aus dem Uploads-Ordner ausführt, ausgelieferte Konfigurations- und Backup-Dateien, lesbare .git-, .svn- und .hg-Ordner, Datenbank-Dumps im Web-Root, Reste abgebrochener Updates, Verzeichnislisting.
Konten und Zugriff
Erratbare Passwörter, vorhersehbare Admin-Namen, Anzahl und Ruhezustand der Administratorkonten, Rollen unterhalb von Administrator mit zu weitreichenden Rechten, offene Registrierung und die vergebene Rolle, Zwei-Faktor-Abdeckung je Administrator, Inventar der Application Passwords mit letzter Nutzung und Herkunft.
Netzwerk und Transport
HTTPS und Weiterleitung von http, Ablauf des TLS-Zertifikats und ausgehandeltes Protokoll, Security-Header und deren Qualität statt bloßer Anwesenheit, Cookie-Attribute, CORS, offengelegte Software-Versionen, veraltete Discovery-Tags, XML-RPC, User-Enumeration, REST-Routen, die Schreibzugriffe ohne Rechteprüfung annehmen, und ob sich die Client-Adresse über Forwarded-Header fälschen lässt.
Transparenz und Kennzeichnung
Ob KI-generierte Inhalte maschinenlesbar gekennzeichnet sind und ob Besucher erfahren, wenn sie mit einem KI-System sprechen, wie es Artikel 50 der EU-KI-Verordnung seit dem 2. August 2026 verlangt. Eine Website ohne KI-Ausgaben hat nichts zu kennzeichnen, deshalb warnt diese Prüfung nur und bewegt die Note kaum.