TL;DR. Das SEO-Plugin Rank Math erstellte in Version 1.0.277 beim Öffnen von Help & Support automatisch ein WordPress Application Password mit den Rechten des angemeldeten Admins und übertrug es an…
TL;DR. Etablierte WordPress-Plugins werden gekauft und anschließend mit bösartigen Updates an die bestehende Nutzerbasis ausgeliefert. Die Autorenzeile eines Plugins ist das früheste Signal, das eine Website selbst bemerken kann. Das…
TL;DR. Eine unauthentifizierte SQL-Injection im Backup-Plugin All-in-One WP Migration (CVE-2026-19949) kann zur kompletten Site-Übernahme führen. Aktualisieren Sie jetzt auf Version 7.110. Worum es geht CVE-2026-19949 ist eine unauthentifizierte Second-Order-SQL-Injection im…
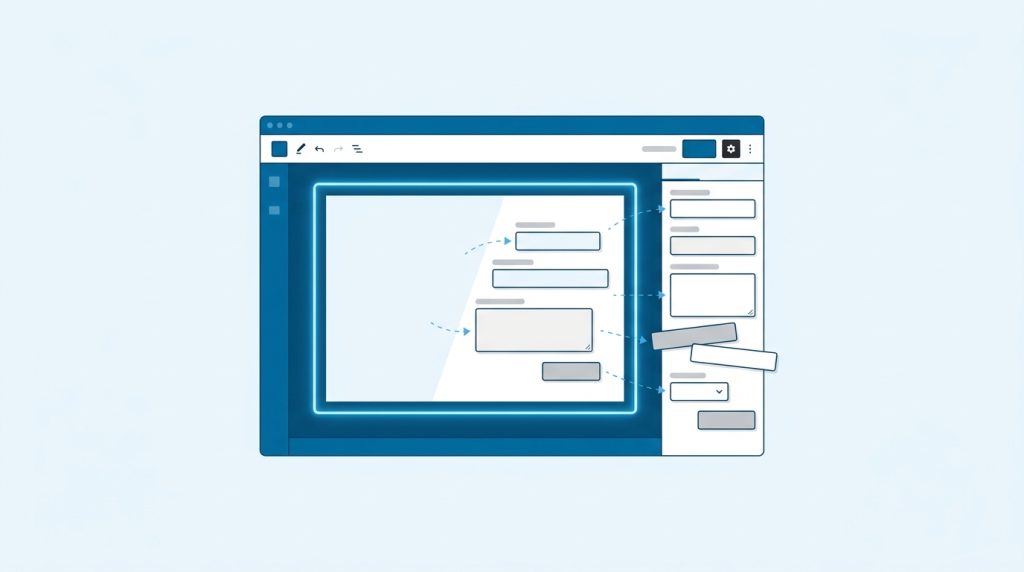
TL;DR. WordPress 7.1 rendert den Editor immer im iframe. Eigene ACF-Blöcke der Version 1/2 verlieren dadurch ihre Felder an die Sidebar. Sauberster Ausweg: ACF-Update auf 6.8.9. Was ist passiert? WordPress…
TL;DR. Die CMS-News im August 2026: WordPress WordPress Securites Fixes 7.03 sowie 7.04 sollten zügig installiert werden. WP 7.1 ist entsprechend der Timeline ebenfalls verfügbar. Google „Platform Properties“ werden weltweit…
TL;DR. Die Elementor-Pro-Lücke CVE-2026-32475 wird seit dem 19.08.2026 massenhaft ausgenutzt. Wer noch nicht auf 4.2.2 aktualisiert hat, sollte jetzt updaten und den Upload-Ordner auf Webshells prüfen. Schwachstelle CVE-2026-32475, unauthentifizierter Datei-Upload…